Cybersécurité industrielle : quels prestataires, référentiels et formations choisir ?
La mise en œuvre d’une démarche de cybersécurité industrielle peut nécessiter des compétences spécifiques que les entreprises ne possèdent pas toujours en interne. Le recours à des prestataires spécialisés, associé à l’utilisation de référentiels adaptés et à la formation des équipes, permet de compléter ces compétences tout en maintenant la responsabilité de la sécurité au sein de l’entreprise.
induportals-media-publishing.com
Est-il judicieux de s’appuyer sur des organismes extérieurs pour gagner en cybersécurité ?
Le recours à des spécialistes externes peut être nécessaire pour compléter les compétences disponibles en interne. La cybersécurité industrielle mobilise des connaissances couvrant les réseaux, les systèmes informatiques, les applications, la sécurité physique, la gouvernance et les procédés industriels. Il peut être difficile pour certaines entreprises, notamment les PME et les PMI, de réunir et de maintenir toutes ces compétences.
Un prestataire spécialisé peut réaliser un audit, cartographier les systèmes, rechercher les vulnérabilités et évaluer les risques. Il peut également apporter un regard indépendant sur les choix techniques et organisationnels de l’entreprise, proposer des mesures correctives ou accompagner leur mise en œuvre.
L’expérience de l’environnement industriel constitue toutefois un critère important dans le choix du prestataire. Les contraintes d’exploitation diffèrent de celles d’un système informatique bureautique : certains équipements ne peuvent pas être mis à jour ou redémarrés sans précautions, et l’installation d’outils de sécurité peut affecter les communications nécessaires au fonctionnement du procédé.
La collaboration entre les experts en cybersécurité et les spécialistes du métier est donc indispensable. Les automaticiens, responsables de production et équipes de maintenance connaissent les contraintes du terrain, tandis que les spécialistes de la sécurité peuvent identifier les scénarios d’attaque et les mesures de protection adaptées.
En France, le référentiel de l’ANSSI destiné aux prestataires d’intégration et de maintenance des systèmes industriels constitue une ressource pour préciser les exigences de sécurité attendues de ces intervenants. Il est publié comme recommandation. Il ne doit pas être confondu avec la qualification PASSI, qui concerne les prestations d’audit de sécurité des systèmes d’information. Selon la nature de la mission, d’autres référentiels de qualification peuvent être pertinents.
Le recours à un prestataire extérieur ne dispense pas l’entreprise de conserver une responsabilité interne clairement définie. Les dispositifs mis en place doivent être administrés, surveillés et réévalués dans le temps. L’objectif est de compléter les compétences internes et de renforcer la démarche de sécurité, non de déléguer entièrement la maîtrise du risque.
Existe-t-il des formations et des guides concernant la cybersécurité ?
Plusieurs ressources peuvent accompagner les industriels dans leur démarche de cybersécurité : guides de bonnes pratiques, méthodes d’analyse des risques, référentiels techniques et formations destinées aux différents intervenants.
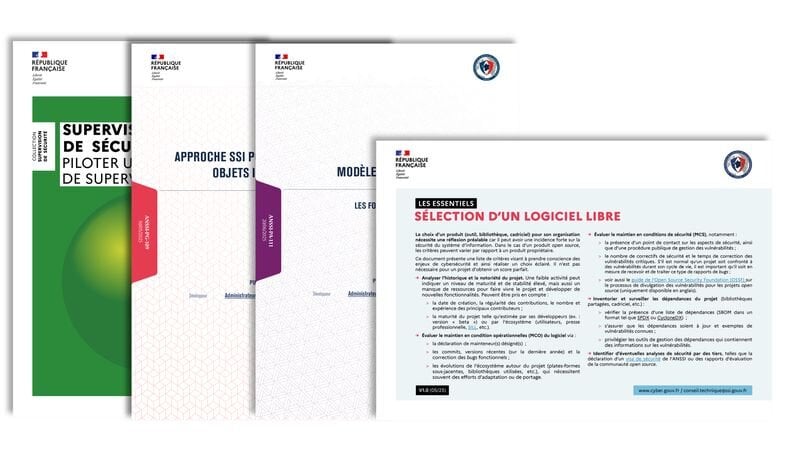
L’ANSSI met notamment à disposition deux guides récents consacrés aux systèmes industriels : La cybersécurité des systèmes industriels – Méthode de classification, publié en avril 2025, et La cybersécurité des systèmes industriels – Mesures détaillées, publié en décembre 2025. Ils permettent respectivement de structurer la classification des systèmes et d’identifier les mesures de protection à mettre en œuvre.
L’ANSSI propose également une méthode d’analyse des risques, EBIOS Risk Manager, ainsi que des ressources de formation destinées aux professionnels. Son référentiel consacré à la formation à la cybersécurité des systèmes industriels précise les objectifs pédagogiques et les exercices pratiques à prévoir. Des formations spécialisées figurent par ailleurs dans son dispositif de labellisation SecNumedu-FC.
Les formations doivent être adaptées aux responsabilités des participants. Les dirigeants ont besoin de comprendre les enjeux économiques et organisationnels, tandis que les automaticiens, administrateurs, intégrateurs, exploitants et techniciens de maintenance doivent acquérir des connaissances directement applicables à leurs interventions. La sensibilisation générale doit ainsi être complétée par des formations techniques adaptées aux fonctions exercées.
La série IEC 62443 constitue également un cadre de référence pour intégrer la cybersécurité aux différentes étapes du cycle de vie des systèmes industriels, depuis leur conception jusqu’à leur exploitation et leur maintenance. Certaines de ses parties ont été actualisées récemment. La spécification IEC PAS 62443-1-6:2025 apporte notamment des indications sur l’application de la série aux systèmes relevant de l’Internet industriel des objets (IioT).
Au-delà des connaissances théoriques, les compétences doivent être entretenues dans la durée. Les évolutions des technologies, des architectures industrielles et des méthodes d’attaque imposent de réactualiser régulièrement les pratiques. La formation doit donc s’inscrire dans une politique globale de sécurité associant les équipes internes, les fournisseurs et les prestataires intervenant sur les installations.
La cybersécurité industrielle ne se limite pas à un audit ponctuel ou au déploiement de solutions techniques. Elle suppose une démarche continue, associant les équipes internes, les fournisseurs et les prestataires, ainsi qu’une actualisation régulière des connaissances et des pratiques face à l’évolution des technologies et des menaces.
Publié par Youssef Belgnaoui, rédacteur pour Induportals.